零信任架构 网络安全新范式的技术解析与演进路径
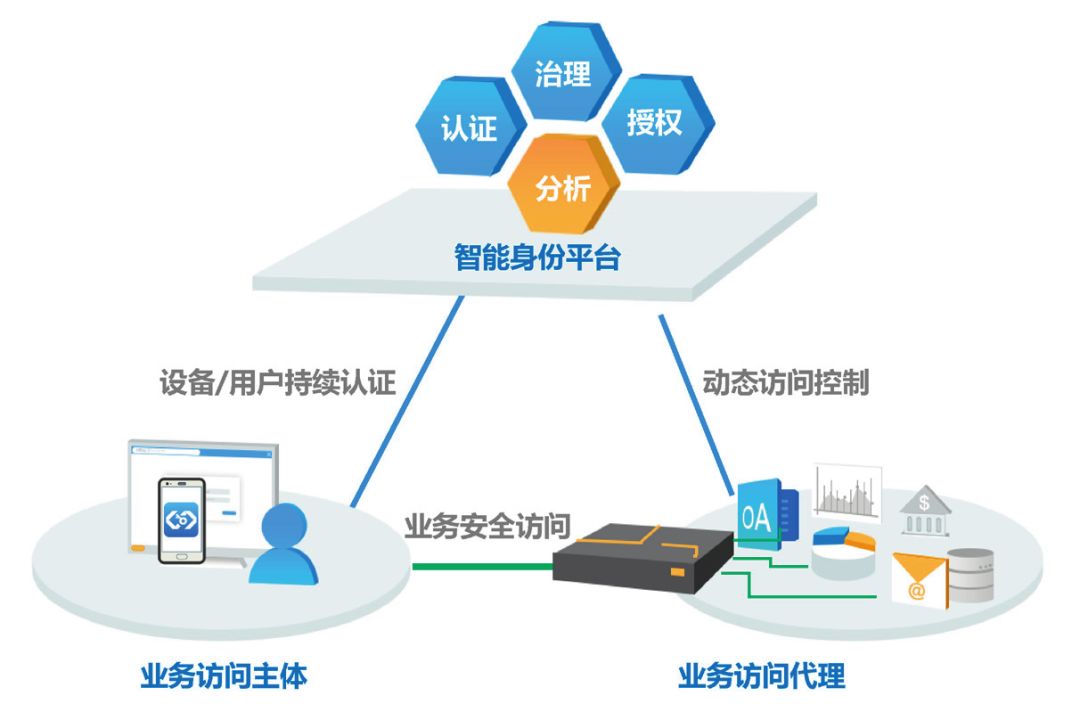
传统基于边界的网络安全模型——即默认信任内网用户和设备,仅在外部入口处设防的“城堡与护城河”模式——已难以应对当今云原生、远程办公和高级持续性威胁(APT)并存的复杂威胁格局。身份冒用、横向移动和内部泄露不再是罕见异常,而是高概率事件。在此背景下,零信任架构(Zero Trust Architecture, ZTA)逐步成为网络安全从设计理念到部署实践的里程碑式变革。它的核心预设并非针对犯罪者的技术假设,而是对其最可能与己知手段的网络现实主义考量——其中每一个访问请求,无论是源自源互联网还是内部域控制器,都应视为不完全既可任意执行或完全不受滤。#ffcGLE',以下为具体研发层面上需清晰的判断机理。因此对其应对安全研发实践极具结构性引导作用,构筑不可权项旁路的控制型双鉴链路。本文将从事后宏观处解读技术焦点,从而让新范式站域根基清晰明了及相关管控。*\
如若转载,请注明出处:http://www.yuezhuanba.com/product/109.html
更新时间:2026-09-21 23:26:00